<?xml version="1.0" encoding="utf-8"?><feed xmlns="http://www.w3.org/2005/Atom">
  <generator uri="https://jekyllrb.com/" version="3.10.0">Jekyll</generator>
  <link href="https://henkwww.github.io/nl/feed.xml" rel="self" type="application/atom+xml" />
  <link href="https://henkwww.github.io/nl/" rel="alternate" type="text/html" />
  <updated>2026-10-17T21:00:00+02:00</updated>
  <id>https://henkwww.github.io/nl/feed.xml</id>
  <title type="html">HenkWWW</title>
  <subtitle>Penetration testing writeups, Active Directory attack notes and cheatsheets by an operational sysadmin turned offensive security practitioner. HTB CPTS certified.</subtitle>
  <author><name>Henk Wichers</name></author>
  <entry xml:lang="nl">
    <title type="html">Voorkomen is beter dan genezen</title>
    <link href="https://henkwww.github.io/nl/blog/voorkomen-is-beter-dan-genezen/" rel="alternate" type="text/html" title="Voorkomen is beter dan genezen" />
    <published>2026-10-17T21:00:00+02:00</published>
    <updated>2026-10-17T21:00:00+02:00</updated>
    <id>https://henkwww.github.io/nl/blog/voorkomen-is-beter-dan-genezen-nl</id>
    <content type="html" xml:base="https://henkwww.github.io/nl/blog/voorkomen-is-beter-dan-genezen/"><![CDATA[<p>Als systeembeheerder hoor ik wel eens van mensen dat ze gehackt zijn. Achteraf willen ze ineens weten hoe ze dat hadden kunnen voorkomen. Bijna altijd is het dezelfde fout.</p>

<p>Eén wachtwoord voor alles. En nergens tweestapsverificatie.</p>

<p>Dat is geen domheid, dat is gemak. Beter beveiligd is meestal minder gebruiksvriendelijk, en daar gaat het mis.</p>

<p>Hieronder tien dingen die je kunt doen. Doe je er maar één, doe dan de eerste en zet meteen een wachtwoordmanager op. Daarmee ben je het grootste deel van het risico kwijt.</p>

<p><img src="/assets/img/blog/voorkomen-is-beter-dan-genezen/staysafe.jpg" alt="Henk zittend op een groot gouden hangslot dat als schommel hangt, in een hoodie met &quot;Stay safe&quot;" />
<em>Een half uur werk haalt het meeste weg.</em></p>

<h2 id="10-beveiligingstips-voor-je-accounts">10 beveiligingstips voor je accounts</h2>

<h3 id="1-gebruik-altijd-2fa-of-mfa">1. Gebruik altijd 2FA of MFA</h3>

<p>Vooral bij je e-mailaccounts. Het vervelendste aan gehackt worden is dat je niet meer bij je eigen e-mail kunt. Gebruik een app of een passkey in plaats van sms, want sms kan onderschept worden. Bewaar je herstelcodes op een plek waar je ze terugvindt. MFA is omslachtig. Dat vinden hackers ook.</p>

<h3 id="2-je-telefoon-is-ook-een-computer">2. Je telefoon is ook een computer</h3>

<p>Installeer alleen de apps die je echt nodig hebt, uit de officiële app store, en kijk welke rechten ze vragen.</p>

<h3 id="3-werk-altijd-bij">3. Werk altijd bij</h3>

<p>Nog beter: zet automatische updates aan, dan hoef je er niet aan te denken. Hackers gebruiken de nieuwste kwetsbaarheden, en met AI gaat dat razendsnel.</p>

<h3 id="4-gebruik-een-wachtwoordzin">4. Gebruik een wachtwoordzin</h3>

<p>Minstens drie of vier willekeurige woorden. Lengte helpt meer dan symbolen: <code class="language-plaintext highlighter-rouge">fiets-lamp-trein-brood</code> is veel moeilijker te kraken dan <code class="language-plaintext highlighter-rouge">Bloempot123!</code>. Hackers werken met lijsten van miljarden wachtwoorden uit eerdere datalekken.</p>

<h3 id="5-gebruik-niet-overal-hetzelfde-wachtwoord">5. Gebruik niet overal hetzelfde wachtwoord</h3>

<p>Stel dat een webshop gehackt wordt en <code class="language-plaintext highlighter-rouge">pietje@hotmail.com</code> met wachtwoord <code class="language-plaintext highlighter-rouge">Bloempot123!</code> op straat komt te liggen. Wat denk je dat de volgende stap is? Check op <a href="https://haveibeenpwned.com/">haveibeenpwned.com</a> of jouw adres in een datalek voorkomt, en verander dat wachtwoord meteen.</p>

<h3 id="6-gebruik-een-wachtwoordmanager">6. Gebruik een wachtwoordmanager</h3>

<p>“Makkelijk praten, dat onthoud ik toch niet.” Daarvoor heb je een wachtwoordmanager, zoals Bitwarden of 1Password. Die genereert sterke wachtwoorden en je hoeft er maar één te onthouden. Gebruik dus geen Word-document. Die zie ik namelijk wel eens.</p>

<h3 id="7-gebruik-geen-verouderde-software">7. Gebruik geen verouderde software</h3>

<p>Windows 10 krijgt sinds oktober 2025 geen updates meer, en een iPhone die geen updates meer krijgt heeft hetzelfde probleem. Oud en ongepatcht staat wagenwijd open.</p>

<h3 id="8-maak-een-back-up-die-je-computer-niet-kan-bereiken">8. Maak een back-up die je computer niet kan bereiken</h3>

<p>Een externe schijf die je na het kopiëren loskoppelt, of een clouddienst. Test ook of je hem echt terug kunt zetten. Bij ransomware is dit het verschil tussen een slechte week en alles kwijt zijn.</p>

<h3 id="9-gehackt-haal-het-van-het-internet">9. Gehackt? Haal het van het internet</h3>

<p>Netwerkkabel eruit, wifi uit. Verander daarna je wachtwoorden vanaf een apparaat dat zeker schoon is, en begin bij je e-mail. Bel bij bankgegevens meteen je bank. En bel iemand die er verstand van heeft.</p>

<h3 id="10-klik-nooit-op-een-link-in-een-e-mail-of-sms">10. Klik nooit op een link in een e-mail of sms</h3>

<p>Ook niet als die er betrouwbaar uitziet. Ga zelf naar de website van je bank. Een paar jaar geleden verraadde een schrijffout nog phishing; met AI is dat signaal weg. Kijk naar het echte domein achter de afzender, niet naar de naam die er staat. Ook “Iemand in Rusland probeert in te loggen, was u dat?” kan nagebootst zijn. En let op zoekresultaten: zoek je op “deepseek”, dan kunnen bovenaan advertenties of neppe sites staan. Typ het adres zelf in of gebruik een bookmark.</p>

<p>En denk je nu: dat is veel? Begin dan bij tip 1 en tip 6. Dat is samen een half uur werk, en het haalt het meeste weg.</p>
]]></content>
  </entry>
  <entry xml:lang="nl">
    <title type="html">Je bent niet de klant, je bent het product</title>
    <link href="https://henkwww.github.io/nl/blog/privacy/" rel="alternate" type="text/html" title="Je bent niet de klant, je bent het product" />
    <published>2026-10-17T20:00:00+02:00</published>
    <updated>2026-10-17T20:00:00+02:00</updated>
    <id>https://henkwww.github.io/nl/blog/privacy-nl</id>
    <content type="html" xml:base="https://henkwww.github.io/nl/blog/privacy/"><![CDATA[<p>Herken je dit? Je hebt het ergens over gehad, en even later krijg je advertenties over precies dat onderwerp. Dat overkomt iedereen weleens.</p>

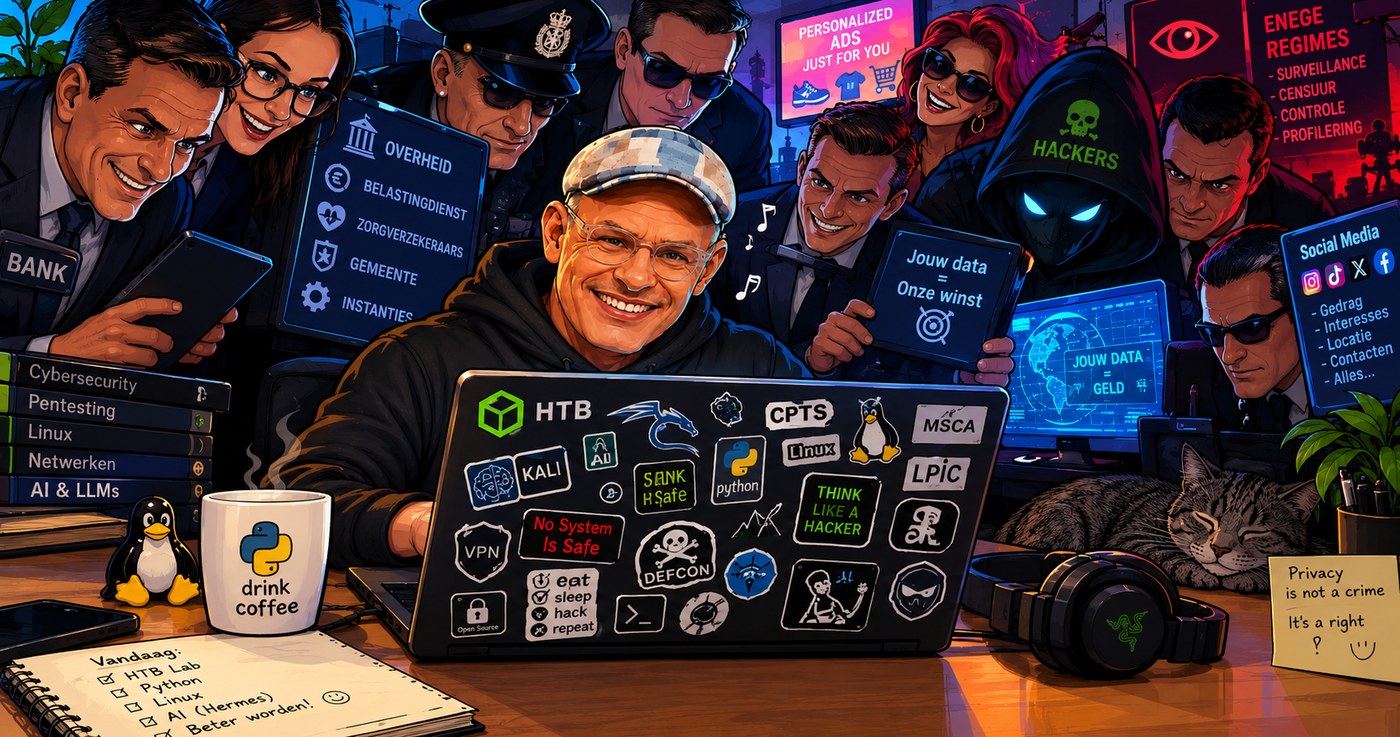
<p><img src="/assets/img/blog/privacy/privacy-illustratie.jpg" alt="Henk achter een laptop vol security-stickers, omringd door een bankier, de overheid, een agent, een hacker en socialmedia" />
<em>Ze willen allemaal iets van je gegevens.</em></p>

<p>Het lijkt alsof je telefoon meeluistert, en soms is dat ook zo: spraakassistenten staan de hele dag te wachten op hun triggerwoord, en er zijn opnames die door mensen zijn beluisterd. Maar er is meer aan de hand. Hij weet waar je bent, wat je leest en met wie je in hetzelfde advertentiepubliek zit.</p>

<p>Dit lijkt allemaal vrij onschuldig. Internetdiensten, zoals socialmedia en AI, die ogenschijnlijk gratis lijken, hebben ook een prijskaartje. Je betaalt namelijk met je privacy.</p>

<p>Nu denk je waarschijnlijk: “Wat maakt het uit? Ik als keurige Nederlander heb helemaal niets te verbergen.” Dat is een begrijpelijke gedachte.</p>

<p>De klanten van sociale platforms zijn adverteerders: bedrijven, politieke partijen en andere partijen met geld en een boodschap.</p>

<p>Jij bent niet de klant, maar het product. In de Cambridge Analytica-zaak werden gegevens van miljoenen Facebookgebruikers gebruikt voor politieke advertenties.</p>

<p>Stel je voor: je scrolt eindeloos door je feed en blijft even hangen bij een artikel over veiligelanders die de boel op de kop zouden zetten. Dat is waardevolle data. Veel partijen hebben belang bij polarisatie, zoals:</p>

<ul>
  <li>het algoritme van het platform zelf</li>
  <li>Rusland</li>
</ul>

<p>Zeker met de AI-technologie van nu kun je een publiek heel gericht benaderen. Zo kom je in een filterbubbel terecht, en liggen complottheorieën op de loer. “Vind jij het ook zo vervelend dat veiligelanders het winkelcentrum plunderen?” Op die vraag zegt bijna niemand nee. Let wel: dat is een frame dat je voorgeschoteld krijgt, geen beschrijving van je eigen buurt.</p>

<p>Het gaat me hier niet om links of rechts, maar om wat polarisatie doet. Dat geldt voor de linker- én de rechterflank van het politieke spectrum.</p>

<p>Een verdeeld Europa is een droomscenario voor Rusland en China. De Verenigde Staten waren historisch juist gebaat bij een sterk Europa tegenover Rusland, maar daar is weinig van over. Deze maand sloot Trump een dieseldeal met Poetin en schortte de sancties op Russische diesel op, vroeg Oekraïne te stoppen met aanvallen op Russische raffinaderijen, en zei dat Kyiv maar een nieuwe leider moest kiezen. Het lijkt erop dat Washington geen sterk Europa wil. Wat mij betreft dient een verdeeld Europa vooral de partijen die geen sterke tegenstander willen. Immers, als twee honden vechten om een been, gaat de derde ermee heen.</p>

<p>Bekijk je privacyinstellingen en deel niet meer dan nodig is. Maar weet dat dat het minste is dat je kunt doen: de tracking die overblijft, zie je niet en zet je niet uit. Wat wel helpt, is minder platforms, geen Meta-app op je telefoon en een browser met adblocker. Bewustwording is het belangrijkste. De rest is afwegen hoeveel gemak je ervoor over hebt. Je ontkomt niet meer aan AI en Internetdiensten, zelfs ik niet!</p>
]]></content>
  </entry>
  <entry xml:lang="nl">
    <title type="html">Avatar</title>
    <link href="https://henkwww.github.io/nl/blog/avatar/" rel="alternate" type="text/html" title="Avatar" />
    <published>2026-10-17T09:00:00+02:00</published>
    <updated>2026-10-17T09:00:00+02:00</updated>
    <id>https://henkwww.github.io/nl/blog/avatar-nl</id>
    <content type="html" xml:base="https://henkwww.github.io/nl/blog/avatar/"><![CDATA[<p>Op Discord en op mijn Hack The Box-profiel gebruik ik deze avatar.</p>

<p><img src="/assets/img/blog/avatar/henkwww.png" alt="Het varkentje dat ik als avatar gebruik" width="163" />
<em>Het varkentje, zelf in Inkscape getekend.</em></p>

<p>Hartstikke leuk natuurlijk, een nietszeggend varkentje.</p>

<h2 id="maar">Maar…</h2>

<p>Naast hacken en knutselen vind ik tekenen ook heel leuk. Het varkentje heb ik zelf in Inkscape getekend: niet van het internet geplukt en niet met AI gegenereerd.</p>

<h2 id="waarom">Waarom…</h2>

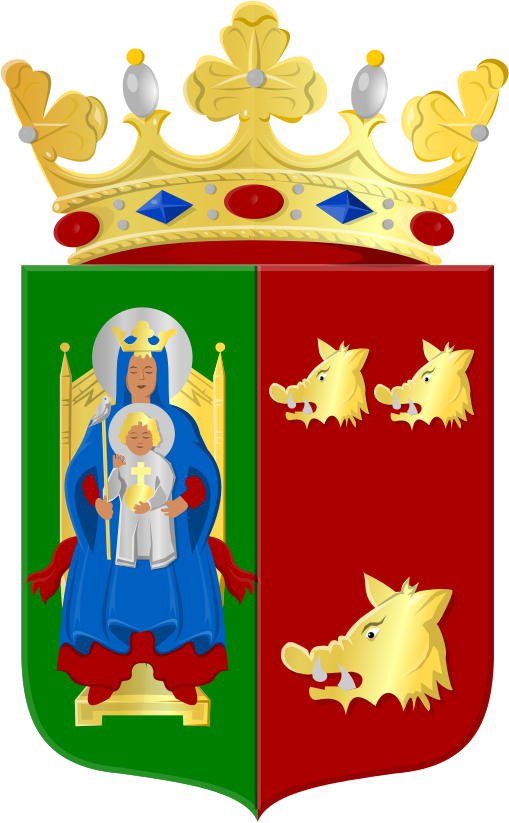
<p>Waarom een varkentje? Nou, dat zit zo. Holten, het dorp waar ik woon, is groot geworden door de varkensboeren die zich daar vroeger vestigden. Het oude gemeentewapen van Holten kent drie varkenskoppen. In het dialect wordt een biggetje ook wel een <em>keun</em> genoemd.</p>

<p><img src="/assets/img/blog/avatar/holten-wapen.svg" alt="Het wapen van Holten" width="200" />
<em>Het wapen van Holten, met rechts de drie varkenskoppen.</em></p>

<p>Holten wordt met carnaval Keunedarp genoemd. En elk jaar zijn er de Keunefeesten.</p>

<p>Dat er vroeger veel slachterijen en vleesverwerkers in Holten zaten, komt daarvandaan. Mijn loopbaan in de IT ben ik begonnen bij de vleesverwerker Enkco. Zij hadden onder andere een vegetarische lijn, Vivera, die later zelfstandig is verdergegaan. Vandaag de dag ben ik hier al 30 jaar werkzaam.</p>

<p>Holten heeft op dit moment geen vleesindustrie meer.</p>

<p>In Salland en de Achterhoek zijn er veel sagen. Daaronder het Nedersaksische verhaal van <em>Derk met den bear</em>. Veel tradities in de regio zijn hierop terug te voeren, zoals het beruchte <em>slepp’n</em> in Markelo.</p>

<p>De korte versie van het verhaal gaat ongeveer zo.</p>

<p>Derk, een boer, komt op een dag zijn stal in en ziet al zijn vee dood. Hij werd zo boos op wat God hem had aangedaan, dat hij zijn luchtbuks pakte en vloekend en tierend in de lucht richting God schoot. Als straf moest Derk in het hiernamaals eeuwig op een varken blijven jagen.</p>

<p>Op kerstavond wordt dan verteld dat je alle spullen van waarde naar binnen moet halen. Want Derk met den bear komt langs als een storm en schiet op alles wat los en vast zit.</p>

<p>Het varkentje staat dus voor mijn wortels. Vanuit een klein dorpje in Salland tel je niet altijd mee. Onderzoek wijst uit dat mensen met een Twents accent als minder intelligent worden gezien, en voor diverse communicatieve functies bestaan er cursussen om je accent af te leren.</p>

<p>Ik ben er trots op dat ik uit Salland kom. Vandaar.</p>
]]></content>
  </entry>
  <entry xml:lang="nl">
    <title type="html">De CPTS halen terwijl je skills niet het probleem zijn</title>
    <link href="https://henkwww.github.io/nl/blog/cpts-when-skills-arent-the-problem/" rel="alternate" type="text/html" title="De CPTS halen terwijl je skills niet het probleem zijn" />
    <published>2026-05-30T00:00:00+02:00</published>
    <updated>2026-05-30T00:00:00+02:00</updated>
    <id>https://henkwww.github.io/nl/blog/cpts-when-skills-arent-the-problem-nl</id>
    <content type="html" xml:base="https://henkwww.github.io/nl/blog/cpts-when-skills-arent-the-problem/"><![CDATA[<p>Ik ben op dit moment 53 jaar, waarvan 27 jaar systeembeheerder, en sinds 2024
regelmatig op Hack The Box bezig.
Om niet vast te lopen in de dagelijkse sleur op mijn werk, begon ik in 2025
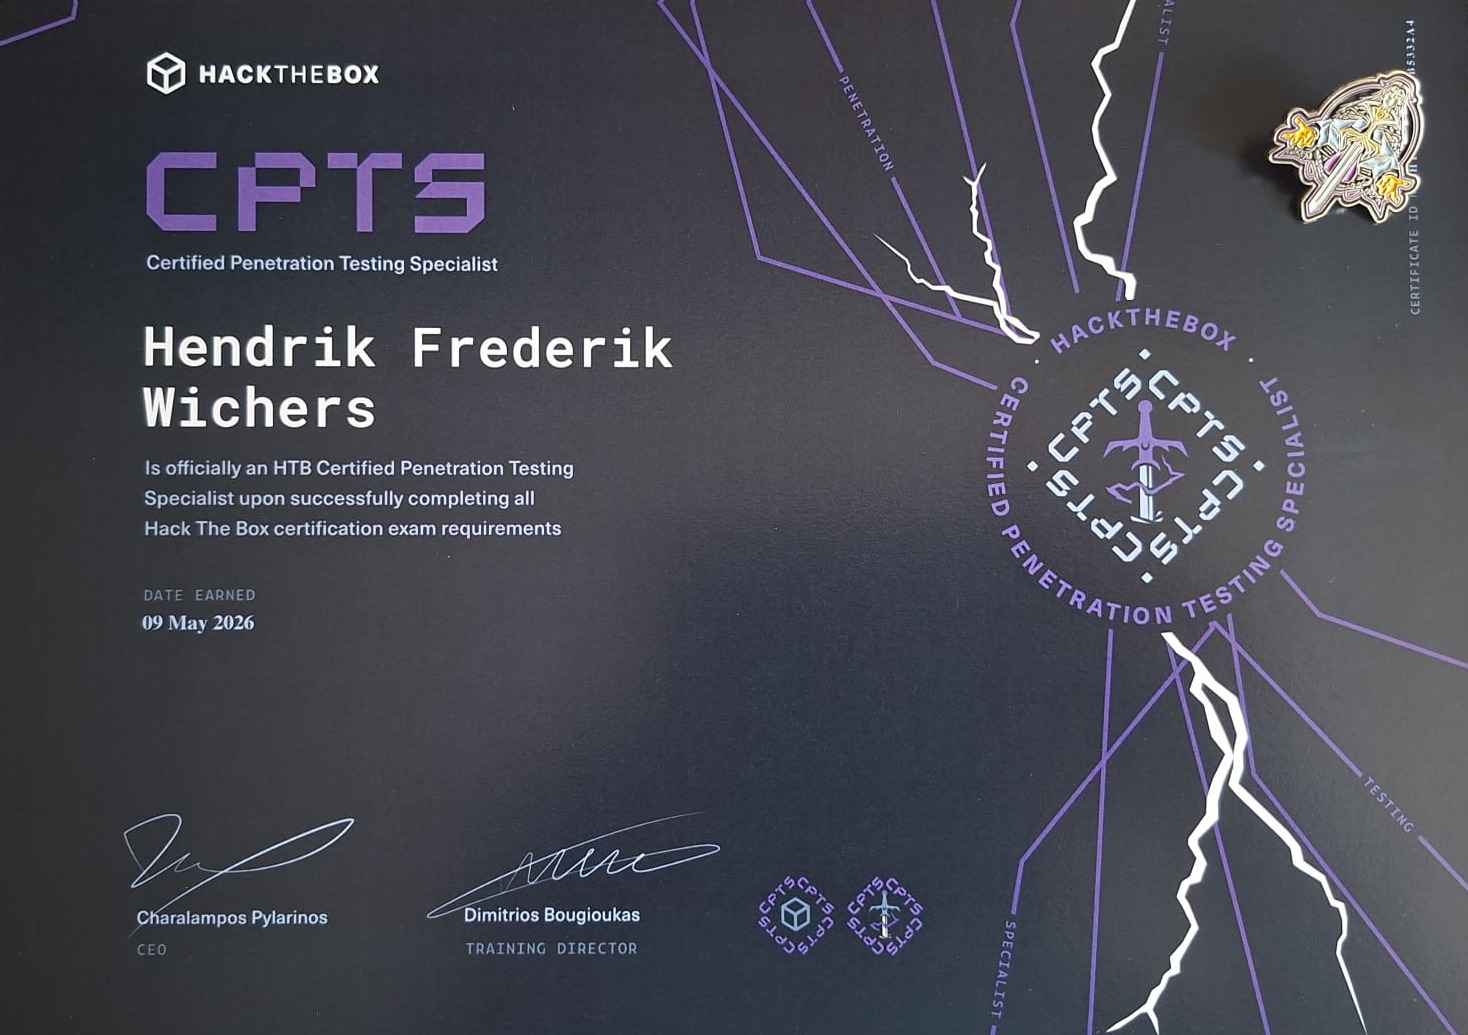
aan het CPTS-traject. In 2026 rondde ik het af, met het
bijbehorende certificaat. Het kostte me uiteindelijk twee pogingen.
Bij de tweede poging had ik alle 14 flags, terwijl 12 flags al voldoende waren.</p>

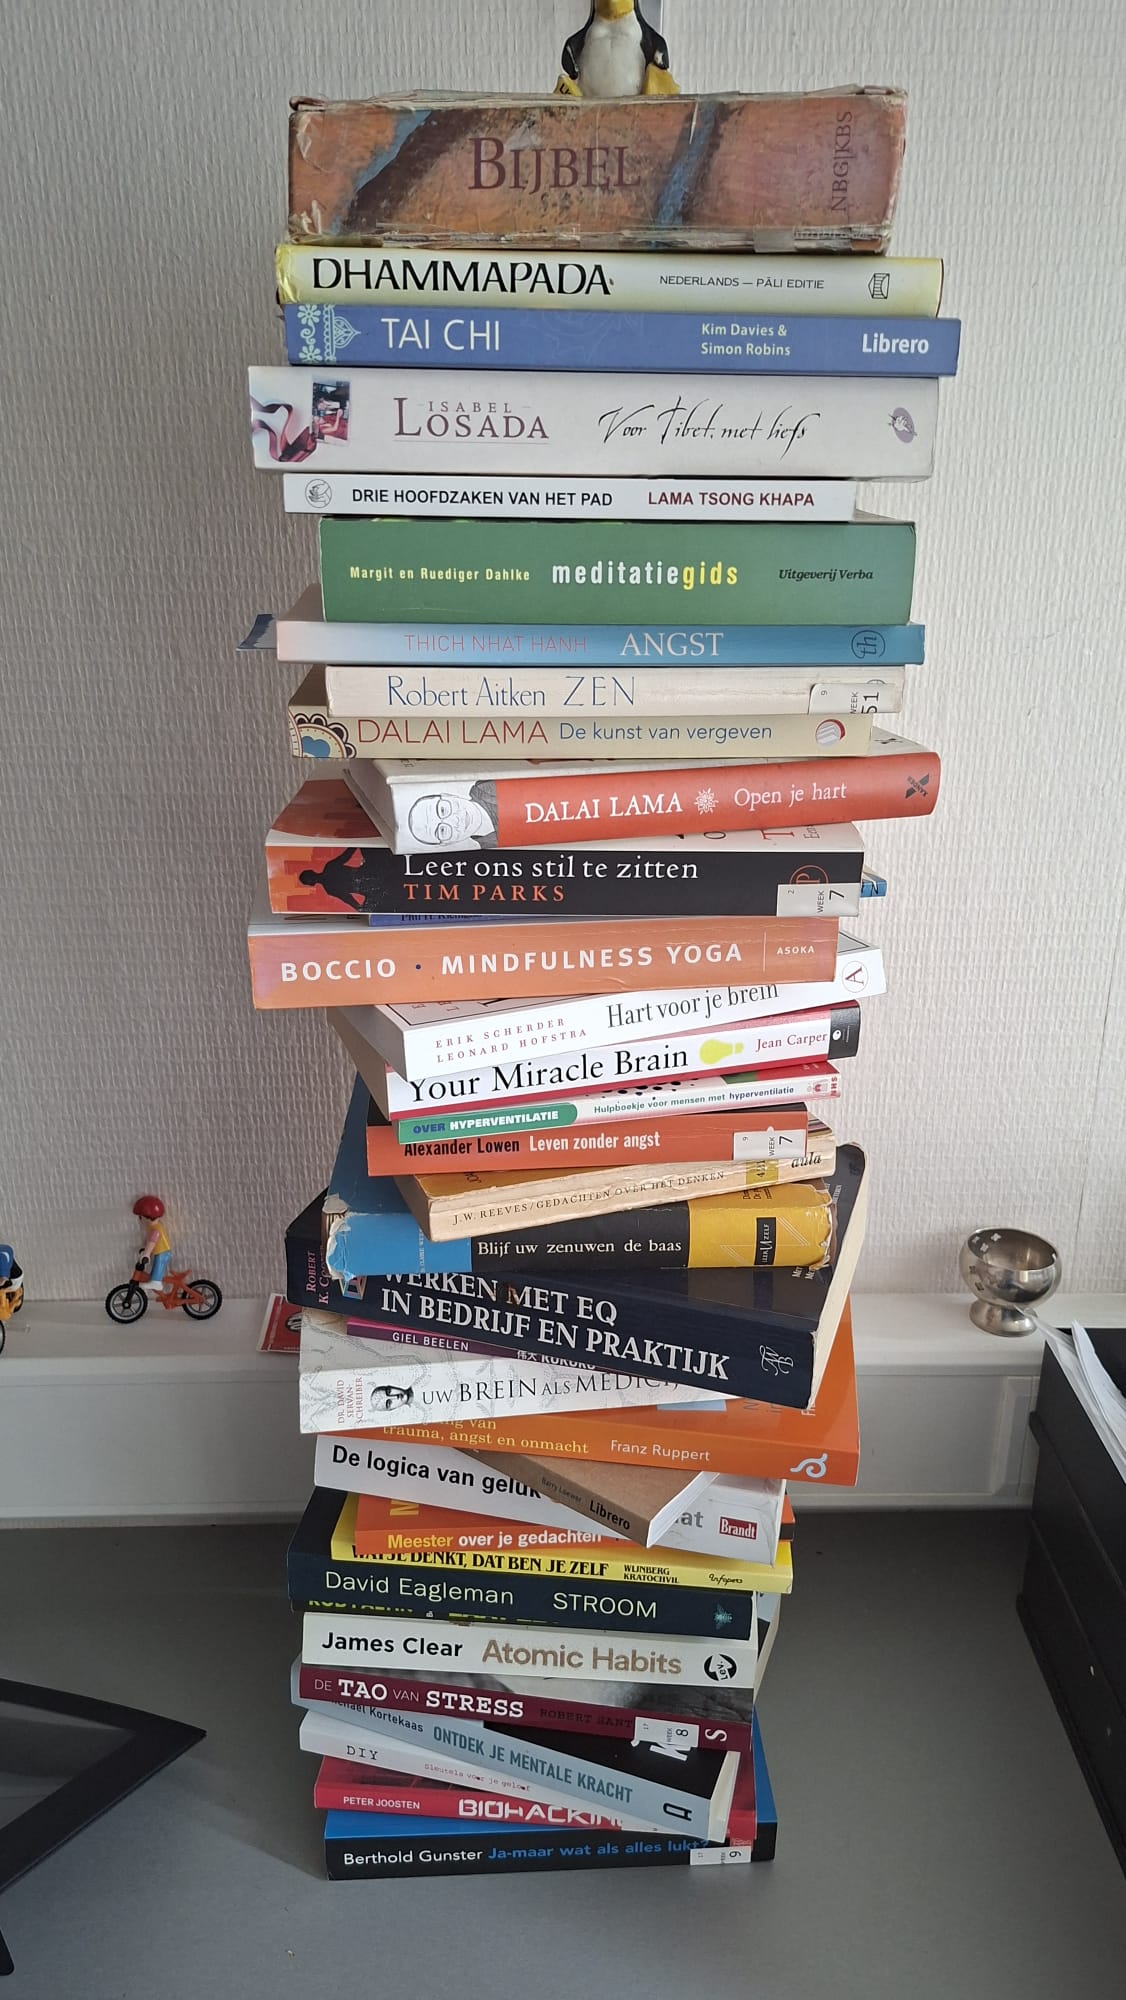
<p><img src="/assets/img/blog/cpts-when-skills-arent-the-problem/self-help-books.jpg" alt="Stapel zelfhulpboeken op een plank" />
<em>Genoeg wijsheid hier — de vraag is waar je je aandacht op richt.</em></p>

<p>Ik kamp mijn hele leven al met een angststoornis. Dit ebt soms weg en
soms krijg ik paniekklachten. Dit is erg vervelend in stressvolle situaties.
Het dempt je vermogen om goed na te denken en te relativeren.
Stressvolle situaties zoals examens en certificeringen ga je eerder uit de weg
dan dat je ze aangaat.</p>

<p>Nu heb ik deze blog geschreven voor hackers met mentale uitdagingen net als ik,
om bepaalde valkuilen te voorkomen.</p>

<p>Je kunt doen wat ik deed: een stapel zelfhulpboeken kopen, ze op de plank
zetten en ondertussen eindeloos blijven piekeren over wat er allemaal mis kan gaan.
Zelfs het lezen van die boeken helpt niet echt als je dit niet interactief doet.
Of als je niet de juiste mindset hebt. Net als Johan Cruijff zei: “Je gaat het pas zien als je het doorhebt.”
Soms lukt het ook gewoon niet, door stress of andere omgevingsvariabelen.</p>

<p>Wat in ieder geval niet helpt, is je focus op het probleem zelf houden.
Richt je aandacht liever op de dingen die je echt leuk vindt.
Voor mij, en waarschijnlijk ook voor jou, is dat hacken. :)</p>

<p>Er zijn genoeg blogs over hoe je je op de CPTS voorbereidt en hoe je het
rapport schrijft. De meeste zijn geschreven door mensen die anders in
elkaar zitten dan ik.
Ik ben geen hippe jonge zelfverzekerde vlogger en heb een andere informatiebehoefte.</p>

<p>Online lees je veel over hoe zwaar de CPTS is en hoeveel mensen op het
rapport zakken. Voor wie aanleg heeft om aan zichzelf te twijfelen of
plankenkoorts heeft, kan dat een trigger zijn om er nooit aan
te beginnen.</p>

<p>Hierbij mijn verhaal en mijn valkuilen. Ik hoop dat je er wat aan hebt.</p>

<h2 id="hoe-het-mij-verging">Hoe het mij verging</h2>

<p>Ik was bloednerveus toen ik het examen startte en ging er als een dolle in.
Ik begon als een gek te enumereren en sprong van de hak op de tak.
Verder nam ik weinig momenten om te relativeren.</p>

<p>De eerste nacht sliep ik vrij slecht. Zodra ik uit bed kwam, ging ik gelijk verder.
De vaart zat er ook wel goed in. De tweede nacht sliep ik nog slechter. En op dag 3 had ik tunnelvisie en groef me diep in een rabbithole.</p>

<p>In plaats van een stap terug te doen, ging ik er hard in.
Toen de tijd begon te dringen, sloeg de paniek toe.
Het gevolg is dat je niet meer kunt relativeren. Rustig blijven is key.</p>

<p>Doordat je zo gebrand bent op de flags, gaat dit soms ten koste van de documentatie. Je moet je chain wel bijhouden, want die moet je weleens opnieuw doen.</p>

<p>Uiteindelijk kwam ik erachter dat het voor mij in ieder geval geen skill issue was,
maar dat mijn gedrag tot mijn ondergang leidde.
Enumereren vanuit paniek, geen structuur, weigeren te slapen, niet
herstellen van een slechte eerste aanwijzing.
Voor de rest vind ik 10 dagen best kort; een rapport schrijven kost ook de nodige tijd.</p>

<p>Als je dat patroon herkent, heb ik enkele tips.</p>

<h2 id="mindset">Mindset</h2>

<p>Een paar dingen om je eigen te maken voordat je op <em>start</em> klikt:</p>

<ol>
  <li><strong>Je hebt een tweede poging.</strong> Effectief zijn dat 20 dagen, niet 10.
De klok is niet zo krap als hij voelt.</li>
  <li><strong>Lever bij je eerste poging altijd een rapport in.</strong> Ook als je niet
alle flags hebt. Anders krijg je geen herkansing.</li>
  <li><strong>Een rapport schrijven kost echt tijd.</strong> Een paar dagen, niet een
paar uur. Plan dat in, niet als sluitpost.</li>
  <li><strong>Blijf dicht bij de cursusstof.</strong> Exotische ketens buiten wat HTB
Academy behandelt, zijn onwaarschijnlijk. Vertrouw de stof.</li>
  <li><strong>Blijf ademen.</strong> Rustig. Hardop als het moet. In paniekmodus doe je
geen goede analyse.</li>
  <li><strong>Ga hardlopen of wandelen.</strong></li>
</ol>

<p>Doe de dingen die je rust geven. In paniek kun je geen goede analyse
doen. Slaapgebrek doet hetzelfde. Begin het examen niet als een idioot.
Lees eerst wat er echt gevraagd wordt.</p>

<h2 id="wat-mij-hielp">Wat mij hielp</h2>

<p><strong>Oefen het rapport vóór het examen.</strong> Schrijf voordat je aan de CPTS
begint een paar oefenrapporten in SysReptor op basis van retired
HTB-boxen. Zo krijg je de structuur in je vingers en ontdek je hoeveel
tijd het kost als er geen klok druk zet. Lees blogs van andere
CPTS-studenten, vooral de stukken die specifiek ingaan op wat er in het
rapport moet staan. Die kennis neem je mee: tijdens de opdracht gebruik
je hem om secties alvast te vullen terwijl je bezig bent.</p>

<p><strong>Documenteer de keten terwijl je hem opbouwt.</strong> Bij elke stap, niet
alleen de geslaagde: schrijf op wat je probeerde, wat werkte, wat
niet, en de bijbehorende CVE of CWE. Maak screenshots van de momenten
die ertoe doen. Zeg niet tegen jezelf dat je het wel onthoudt; onder
druk doe je dat niet. Het kost je een paar minuten tijdens het werk en
het scheelt je uren bij het rapport.</p>

<p><strong>Loop na de flags alles nog eens door als leek.</strong> Als je alle flags
hebt, ga je je keten stap voor stap opnieuw langs alsof je het uitlegt
aan iemand die er niet bij was. Er mogen geen gaten in zitten. Vraag je
bij elke stap af: welke CWE ligt hieronder?</p>

<h2 id="ben-je-systeembeheerder-gebruik-het">Ben je systeembeheerder? Gebruik het</h2>

<p>Schroom niet om je operationele achtergrond in het rapport te zetten.
Als je jarenlang de infrastructuur hebt gerund die je nu aan het openbreken
bent, heb je een perspectief dat de meeste pentesters niet hebben: je
weet hoe de verdedigers op je aanbevelingen reageren, wat realistisch te
implementeren is, en wat de keten in productie daadwerkelijk had
opgemerkt. Daarmee is je hersteladvies beter onderbouwd dan een advies
uit een boekje. Zet het in het rapport.</p>

<h2 id="tot-slot">Tot slot</h2>

<p>Je hoeft geen hippe jonge hacker te zijn om dit te doen.
Het examen vraagt technische skills en een samenhangend rapport.
Verder kost het tijd.</p>

<p>Niet geschoten is altijd mis!</p>

<p><img src="/assets/img/blog/cpts-when-skills-arent-the-problem/certificate.jpg" alt="CPTS-certificaat" />
<em>Tweede poging — 14 van de 14.</em></p>
]]></content>
  </entry>
</feed>